Сириус по информационной безопасности информатика 5-11 класс готовые ответы и задания 4 группа школьный этап 19.10.2026. Бесплатные правильные ответы и решения на все задания для 5, 6, 7, 8, 9, 10 и 11 класса олимпиада по информатике школьный этап 2026 официальной всероссийской олимпиады школьников ВСОШ для регионов Сириус дата проведения 19 октября онлайн на сайте uts.sirius.online
5-6 класс
1 задание
Игра в шпионов
Недавно мы с другом решили поиграть в шпионов. Он придумал очень сложный шифр, и передал мне таблицу с символами и сообщение, но часть символов стёрлась…
● ♠ ★ ♣ ■ ✼ ▲ _✦ ♥ ♠ ☂ ■ _✦ ☁ ★ ♥ ◆ ♥ _☾ ♣ ♥ ☀ ▲
| Буква | А | В | Г | Е | К | Л | О | П | Р | С | Т | У | Ч | Я |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| Символ | ▲ | ◆ | ☀ | ☂ | ✦ | ♣ | ♠ | ☾ | ✼ | ☁ |
Восстановите сообщение. Формат ответа: СЛОВО_СЛОВО_СЛОВО_СЛОВО.
Ответ: ВСТРЕЧА_ПОСЛЕ_ПЯТОГО_УРОКА
2 задание
Поиск заражённого архива
У вас есть девять внешне одинаковых архивов с важными данными. В одном из них спрятан вредоносный скрипт — из-за этого этот архив чуть больше по размеру, чем остальные (посмотреть его размер стандартными средствами не представляется возможным). У вас есть специальная утилита контроля целостности. Она умеет брать две группы архивов и сравнивать их суммарный размер. Результат сравнения бывает только одним из трёх:
- первая группа больше,
- вторая группа больше,
- размеры равны.
Какое минимальное число сравнений с помощью этой утилиты необходимо, чтобы гарантированно найти заражённый архив?
Ответ: 2
3 задание
Не всё в интернете такое, каким кажется
Маша активно пользуется интернетом и участвует в школьных соревнованиях. Однажды она получила несколько сообщений от незнакомых людей и решила внимательнее посмотреть, какую информацию о ней можно найти в сети. Установите соответствие между событиями и терминами, которые наиболее точно описывают происходящее.
События:
- После соревнований Маша разместила в открытом профиле фотографию с грамотой. На фотографии были хорошо видны название школы, её фамилия и номер команды
- Через несколько дней на электронную почту Маши пришло несколько одинаковых сообщений от неизвестных отправителей с предложениями получить «бесплатный приз», хотя Маша нигде не участвовала в подобных акциях
- Одно из писем выглядело как настоящее сообщение от известного магазина: в нём сообщалось о якобы выигранном подарке и предлагалось перейти по ссылке и ввести данные учётной записи
- Маша решила не переходить по ссылке из письма и самостоятельно нашла сайт магазина через поисковик, после чего проверила, совпадает ли его адрес с адресом настоящего магазина
Термины:
- Цифровой след
- Фишинг
- Спам
- Проверка источника
- Двухфакторная аутентификация
- Публичная информация
Ответ: 1 — Цифровой след; 2 — Спам; 3 — Фишинг; 4 — Проверка источника
4 задание
Последний рубеж
Файлы: 2_56_04.html
Крупная компания заказала пентест нашей команде этичных хакеров. Оборона пала на удивление быстро, и мы оказались среди внутренних систем — но тут нас поджидал сюрприз: один из серверов охраняла программа, наглухо запертая на лицензионный ключ. Придётся его добыть. В ответ запишите строку вида vsosh{…}.
5 задание
Сигнальная лампа
Сигнальная лампа передаёт четырёхзначный цифровой код с помощью сигналов азбуки Морзе. Каждая цифра кодируется последовательностью из пяти световых сигналов:
- короткий сигнал обозначает точку;
- длинный сигнал обозначает тире;
- короткая пауза разделяет сигналы одной цифры;
Перед началом передачи лампа подаёт один длинный сигнал зелёного цвета. Он обозначает начало сообщения и не входит в передаваемый код. Между цифрами лампа подаёт длинный сигнал синего цвета. Синие сигналы служат только разделителями и также не входят в код. Таблица расшифровки оказалась повреждена, поэтому некоторые значения были утеряны:
| Цифра | Сигнал |
|---|---|
| 1 | .–––– |
| 2 | |
| 3 | …–– |
| 4 | |
| 5 | ….. |
| 6 | –…. |
| 7 | |
| 8 | –––.. |
| 9 | ––––. |
| 0 |
Найдите закономерность, восстановите пропущенные значения таблицы и расшифруйте код, передаваемый сигнальной лампой.
7-8 класс
1 задание
Тайное слово
Расследуя компьютерный инцидент, эксперт заметил, что в одном из файлов содержится закодированное слово — предположительно, это пароль.
10011₂, 5₁₀, 3₁₆, 21₁₀, 22₈, 1001₂, 24₈, 19₁₆.
Едва взглянув на запись, он сообразил, что один из самых простых способов закодировать текст — это заменить каждую букву её порядковым номером в английском алфавите: A = 1, B = 2, C = 3 и т. д. Но что это за числа, записанные в виде нижних индексов рядом с номерами? Похоже, это основания систем счисления, в которые переведены их десятичные номера. Тогда, чтобы прочесть пароль, нужно перевести имеющиеся значения в десятичную систему счисления, а затем восстановить буквы по их кодам. Сделайте это и восстановите пароль.
Ответ: SECURITY
2 задание
Проверка пароля
Начинающий программист написал функцию, которая должна проверять, является ли пароль «надёжным». Пароль считается надёжным, если он соответствует всем условиям:
- длина не менее 8 символов;
- содержит хотя бы одну цифру;
- содержит хотя бы одну заглавную букву.
Функция, которую предоставил программист:
1 def is_strong_password(password):
2 length_ok = len(password) >= 8
3 has_digit = any(ch.isdigit() for ch in password)
4 has_upper = any(ch.isupper() for ch in password)
5 if length_ok or has_digit or has_upper:
6 return True
7 else:
8 return False
9
10 is_strong_password(password)
Проверьте, корректно ли работает программа на следующих паролях:
- «abcdefgh»
- «Ab1»
Определите статус этих паролей в логике, описанной в условии, а также результаты работы программы:
| Пароль | Соответствует критериям? | Результат работы программы |
|---|---|---|
| «abcdefgh» | Да / Нет | True / False |
| «Ab1» | Да / Нет | True / False |
Если в программе имеется ошибка, выберите номер строки, отвечающей за возникновение ошибки. Если ошибок нет, выберите строку 0.
Ответ: «abcdefgh» — Нет, True; «Ab1» — Нет, True; строка с ошибкой — 5
3 задание
Рекомендуемые инструменты: CyberChef, текстовый редактор
Файл: 03_audit.log
Саша запускает текстовый редактор Mousepad, чтобы открыть файлы на компьютере secret-server (ОС Linux), используя специальный загрузчик, чтобы подменить имя процесса при запуске. В файле 03_audit.log сохранились события запуска процессов, которые записывает AuditD — системная служба аудита в ОС Linux. Найдите флаг в формате vsosh{xxxxxxxx} в модифицированном названии запущенного процесса. Строка «xxxxxxxx» состоит из цифр и латинских букв в нижнем регистре. Подсказка: обратите внимание на записи типа SYSCALL, EXECVE и PROCTITLE. В некоторых случаях данные закодированы. AuditD записывает некоторые значения в HEX-кодировке, если они содержат символы, которые так или иначе нарушают формат логов.
Ответ: vsosh{good2bad}
4 задание
Файл: index.html
В исследовательском центре профессора Бита произошёл инцидент: один из сотрудников смог получить доступ к документу, который не предназначался для его учётной записи. Специалисты по информационной безопасности сохранили копию веб-системы центра и попросили вас проверить, как работает просмотр документов. После открытия сайта вы увидите личный кабинет сотрудника и список доступных ему документов:
- документ № 201;
- документ № 202;
- документ № 203.
Разработчик системы утверждает, что пользователь может просматривать только документы, которые отображаются в его личном кабинете. Проверьте, действительно ли это так. Найдите документ, который не отображается в списке доступных, но всё равно открывается через систему. Внутри него находится код подтверждения. Запишите его без пробелов.
5 задание
Рекомендуемые инструменты: Wireshark
Файл: challenge.pcap
Продолжая расследование компьютерного инцидента, эксперт изучил запись сетевой активности устройств в локальной сети. Далее он заметил, что при посещении различных сайтов происходило обращение к DNS-серверам, один из которых подлинный, а второй — по-видимому, контролируется нарушителем. У системного администратора он узнал IP-адрес подлинного DNS-сервера: 172.30.0.10. Определите IP-адрес DNS-сервера, контролируемого нарушителями.
6 задание
Файлы: Crypto_windows.exe, Crypto_linux
На компьютере одного из пользователей эксперт обнаружил программу, с помощью которой он зашифровывал свои пароли. Шифратор принимает только цифры и латинские буквы, заменяя заглавные буквы на строчные. Другие символы удаляются из строки. Один из паролей в зашифрованном виде выглядит так: «xingajoy». Восстановите исходный пароль и получите флаг в формате vsosh{xxxxxxxx}, где «xxxxxxxx» — пароль в открытом (незашифрованном) виде. Подсказка: в вашем распоряжении имеются реализации программы-шифратора для ОС Windows и Linux. Количество попыток ввода текста не ограничено. Иногда, вводя разные значения открытого текста и наблюдая за шифртекстом, можно определить, какой шифр реализован.
9 класс
1 задание
B2B SaaS
Файлы: 2_9_01-windows.exe, 2_9_01-linux
Давным-давно в далёкой-далёкой галактике менеджеры всего мира пытались найти метрику, позволяющую оценить объём работы программистов. Кто-то считал строчки кода, кто-то — количество коммитов, кто-то — количество токенов. Но недавно они нашли вариант лучше: B2B SaaS-проекты. И наш герой как раз попал на повторное техническое интервью в жёлтой компании. Ему поставили непосильную задачу: собрать 50000 B2B SaaS-проектов! Помогите ему в этом, иначе он будет уволен. Формат ответа: vsosh{text}.
Ответ: vsosh{v1b3_c0d3d_my_w4y_0ut}
2 задание
Мемы динозавров
Файлы: 2_9_02-windows.exe, 2_9_02-linux
Доктора наук института мемологии проводят исследования в области истории мемов, и они наткнулись на очень древний артефакт. Стряхнув пыль с главной страницы, они увидели то, что было забыто этим миром, — демотиваторы! Проанализировав сигнатуры сайта, было выявлено, что на его сервере в корне диска скрывается файл secret с ключом ко всем демотиваторам, но навыков учёных мемологии не хватило, чтобы найти его. Помогите им в этом. Формат ответа: vsosh{text}.
Ответ: vsosh{Y0u_f0un7_m3}
3 задание
Шифр наоборот
Файл: encrypt_text.txt
Рекомендуемые инструменты: Python
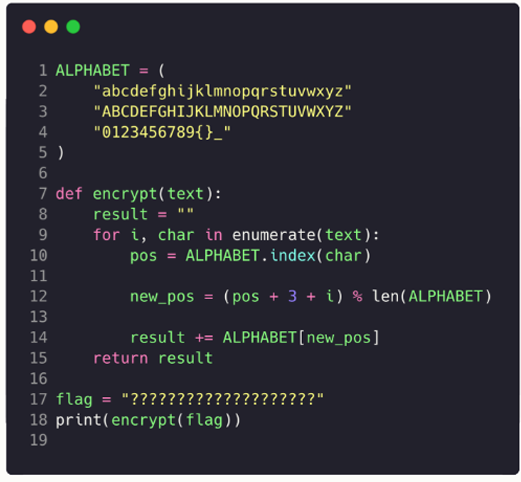
Для передачи секретных сообщений была написана программа на языке Python:
1 ALPHABET = (
2 «abcdefghijklmnopqrstuvwxyz»
3 «ABCDEFGHIJKLMNOPQRSTUVWXYZ»
4 «0123456789{}_»
5 )
6
7 def encrypt(text):
8 result = «»
9 for i, char in enumerate(text):
10 pos = ALPHABET.index(char)
11
12 new_pos = (pos + 3 + i) % len(ALPHABET)
13
14 result += ALPHABET[new_pos]
15 return result
16
17 flag = «?????????????????????»
18 print(encrypt(flag))
19
В результате программа вывела:
ywtyofAoGqEGtptAIBzNv
Найдите исходное сообщение, представляющее осмысленную фразу. Формат ответа: vsosh{text}.
Ответ: vsosh{reverse_cipher}
4 задание
Удалённый кадр
Рекомендуемые инструменты: Autopsy
Файл: 2_9_04-снимок.img
В ходе расследования была изъята USB-флешка, вам передан её образ. Известно, что владелец флешки удалил некоторые данные перед её изъятием. Кроме того, следователь сообщил следующую информацию: «Интересующий расследование снимок был сделан 18 августа 2026 года примерно в 17:40». Помогите следователю найти скрытую информацию. Формат ответа: vsosh{text}.
Ответ: vsosh{deleted_files_are_not_gone}
5 задание
Сканирование сервера
Рекомендуемые инструменты: Wireshark
Файлы: 2_9_05_traffic.pcap
Администратор школьной сети заметил подозрительную активность: один из компьютеров начал обращаться к другому компьютеру на большое количество разных TCP-портов. Администратор сохранил фрагмент сетевого трафика в файл 2_9_05_traffic.pcap. Проанализируйте трафик и определите:
- какой компьютер выполнял сканирование;
- какие TCP-порты доступны на целевом компьютере;
- какой из обнаруженных сервисов может использоваться для удалённого управления компьютером.
Для анализа рекомендуется использовать программу Wireshark.
| Порт | Сервис |
|---|---|
| 21 | FTP |
| 22 | SSH |
| 23 | Telnet |
| 25 | SMTP |
| 53 | DNS |
| 80 | HTTP |
| 110 | POP3 |
| 443 | HTTPS |
| 445 | SMB |
| 3389 | RDP |
Какой IP-адрес принадлежит компьютеру, с которого выполнялось сканирование?
Какие TCP-порты, судя по полученным ответам, были доступны на целевом компьютере?
- 21
- 22
- 23
- 25
- 53
- 80
- 110
- 443
- 445
- 3389
Какой из обнаруженных сервисов обычно используется для удалённого управления компьютером с помощью графического интерфейса?
Ответ: 1. IP-адрес компьютера, с которого выполнялось сканирование: 192.168.20.50 2. Доступные TCP-порты: 21, 80, 443, 3389. 3. Сервис удалённого управления с графическим интерфейсом: RDP.
6 задание
Чем опасен этот код?
Разработчики учебного веб-приложения оставили несколько фрагментов кода, которые могут быть небезопасными. Специалист по информационной безопасности обнаружил, что злоумышленник может передавать приложению собственные данные. В зависимости от того, как программа использует эти данные, последствия могут быть разными. Установите соответствие между фрагментами кода и последствиями, которые могут произойти из-за ошибок в них. Каждый фрагмент соединяется ровно с одним последствием, и каждое последствие используется ровно один раз.
Фрагмент 1:
name = request.args.get(«name»)
return «<h1>Здравствуйте, » + name + «</h1>»
Фрагмент 2:
user_id = request.args.get(«id»)
query = «SELECT * FROM users WHERE id = » + user_id
db.execute(query)
Фрагмент 3:
host = request.args.get(«host»)
os.system(«ping -c 1 » + host)
Фрагмент 4:
filename = request.args.get(«file»)
path = «/home/site/files/» + filename
with open(path, «r») as file:
return file.read()
Фрагмент 5:
expression = request.args.get(«expression»)
result = eval(expression)
Последствия:
- Злоумышленник может изменить структуру запроса к базе данных и получить или изменить данные, доступ к которым ему не предоставлялся (SQL Injection)
- Злоумышленник может заставить приложение выполнить команды операционной системы, которые разработчик не предусмотрел (OS Command Injection)
- Злоумышленник может заставить программу выполнить произвольные инструкции на языке Python (Python Code Injection)
- Злоумышленник может получить содержимое файлов, находящихся за пределами разрешённой папки (Path Traversal)
- Злоумышленник может заставить браузер посетителя выполнить JavaScript, который был передан через веб-сайт (Cross-Site Scripting)
Ответ: Соответствия в порядке фрагментов кода сверху вниз: 1. Подстановка name в HTML: Cross-Site Scripting (XSS) — выполнение JavaScript в браузере посетителя. 2. Подстановка user_id в SQL-запрос: SQL Injection — изменение структуры запроса к базе данных. 3. os.system(«ping -c 1 » + host): OS Command Injection — выполнение непредусмотренных команд операционной системы. 4. Подстановка filename в путь и чтение файла: Path Traversal — чтение файлов за пределами разрешённой папки. 5. eval(expression): Python Code Injection — выполнение произвольных инструкций Python. Номера соответствующих вариантов справа, если считать сверху вниз: 5, 1, 2, 4, 3.
7 задание
Разделение сети
В школе необходимо разделить сеть на две части:
- ученики;
- администрация.
Для этого администратор использует виртуальные сети (VLAN). Схема сети:
Известно:
- ПК-А — компьютер ученика;
- ПК-Б — компьютер ученика;
- ПК-В — компьютер администрации;
- порт коммутатора Fa0/1 подключён к ПК-А;
- порт коммутатора Fa0/2 подключён к ПК-Б;
- порт коммутатора Fa0/3 подключён к ПК-В;
- порт коммутатора Fa0/24 подключён к маршрутизатору.
Используются две VLAN:
| VLAN | Назначение | Сеть |
|---|---|---|
| 10 | Ученики | 192.168.10.0/24 |
| 20 | Администрация | 192.168.20.0/24 |
С какими VLAN связаны порты коммутатора?
Порты: Fa0/1, Fa0/2, Fa0/3
VLAN: VLAN 10, VLAN 20
Какой режим должен использовать порт Fa0/24, соединяющий коммутатор с маршрутизатором?
- Access VLAN 10
- Access VLAN 20
- Trunk
- Disabled
Администратор подготовил варианты IP-адресов. Какой вариант соответствует схеме?
- ПК-А — 192.168.10.15, ПК-В — 192.168.20.15
- ПК-А — 192.168.20.15, ПК-В — 192.168.10.15
- ПК-А — 192.168.10.15, ПК-В — 192.168.10.16
- ПК-А — 192.168.20.15, ПК-В — 192.168.20.16
После настройки сети администратор проверяет соединение:
| Соединение | Результат |
|---|---|
| ПК-А → ПК-Б | Работает |
| ПК-А → ПК-В | Не работает |
| ПК-А → Интернет | Работает |
Выберите верные утверждения:
- ПК-А и ПК-Б находятся в одной VLAN
- ПК-А и ПК-В находятся в разных VLAN
- Если ПК-А выходит в Интернет, то VLAN 10 и VLAN 20 обязательно напрямую соединены
- Для обмена данными между VLAN необходима маршрутизация
- VLAN 10 и VLAN 20 автоматически объединяются коммутатором
8 задание
Кухонный комбайн
Рекомендуемые инструменты: StegSolve
Файлы: 2_9_08_part1.png, 2_9_08_part2.png
Перед вами два изображения. По отдельности они не содержат ничего особенно интересного. Кухонный комбайн хорош тем, что позволяет получить результат из нескольких отдельных ингредиентов. Возможно, и здесь стоит посмотреть на изображения не по отдельности. Найдите скрытое сообщение и запишите его в формате vsosh{text}.
9 задание
Ненадёжный код
Рекомендуемые инструменты: Python
Файлы: 2_9_09_code.py
Представленный листинг кода реализует веб-сервер для загрузки и просмотра пользовательских файлов. Изучите код и ответьте на вопросы ниже.
Что позволяет сделать злоумышленнику найденная уязвимость?
- Создать избыточную нагрузку на сервер
- Получить доступ к файловой системе сервера
- Получить возможность исполнять произвольный код на сервере
- Получить список IP-адресов посетителей сайта
- Получить доступ во внутреннюю сеть, где находится сервер
Какой текст должен присутствовать в запросе к серверу для успешной эксплуатации уязвимости?
- ../../../flag.txt
- «password»: { «$gt»: «» }
- (&(username=admin)(|(&)(password=hehe))
- «alg»: «none»
- <script>console.log(«hacked»)</script>
Как исправить найденную уязвимость?
- Ограничить список разрешённых алгоритмов подписи токена
- Использовать экранирование данных при выводе на фронтенд
- Использовать нормализацию путей, полученных из пользовательского ввода
- Разрешить запросы только из внутренней сети
- Добавить капчу на страницу
10 задание
Что запускать?
Специалист по информационной безопасности исследует учебный сервер. Установите соответствие между ситуациями и подходящими командами или утилитами. Каждый вариант можно использовать только один раз.
Ситуации:
- Нужно посмотреть список файлов внутри архива archive.zip, но не извлекать их
- Нужно получить HTML-код главной страницы прямо из терминала, не открывая браузер
- Нужно понять, какое ПО веб-сервера отвечает на порту 80, и по возможности определить его версию
- Нужно проверить доступность сервера по сети
- Нужно проверить, соответствует ли MD5-хеш файла secret.txt значению 42f749ade7f9e195bf475f37a44cafcb
- Нужно определить открытые TCP-порты на сервере
Команды:
- ping 192.168.10.15
- chmod +x archive.zip
- nmap -sV -p 80 192.168.10.15
- nmap 192.168.10.15
- md5sum secret.txt
- whoami
- curl http://192.168.10.15/
- unzip -l archive.zip
Олимпиада по информационной безопасности 10-11 класс Сириус школьный этап 2026
1 задание
Следы атаки
Во время анализа журналов веб-приложения и сервера специалист обнаружил фрагменты запросов и события, характерные для разных видов атак. Установите соответствие между фрагментами или событиями и их описаниями.
Фрагменты и события:
- id=1 OR 1=1
- ../../etc/passwd
- 127.0.0.1; whoami
- GET /backup/site.zip → 200 OK
- Много неудачных попыток входа с одного адреса за короткое время
Описания:
- Попытка получить резервную копию сайта из общедоступного каталога (Exposed Backup)
- Добавление команды операционной системы в значение параметра, которое обрабатывает сервер (Command Injection)
- Последовательный подбор пароля с помощью многочисленных попыток авторизации (Brute Force)
- Изменение логики SQL-запроса с помощью добавленного условия (SQL Injection)
- Попытка выйти за пределы разрешённого каталога с помощью переходов к родительским каталогам (Path Traversal)
Ответ: 1 — SQL Injection; 2 — Path Traversal; 3 — Command Injection; 4 — Exposed Backup; 5 — Brute Force
2 задание
Почему сервер недоступен?
Администратор настраивал четыре сервера с ОС Linux. На каждой из них команда curl https://example.org не может получить страницу. Администратор выполнил несколько диагностических команд. Все четыре машины подключены к сети 192.168.10.0/24. Шлюз в Интернет имеет адрес 192.168.10.1, а DNS-сервер — 192.168.10.53. Установите соответствие между серверами и возможными причинами недоступности внешних веб-сервисов.
Сервер 1:
$ ip addr show eth0
2: eth0:
inet 192.168.10.21/24 scope global eth0
$ ip route
192.168.10.0/24 dev eth0 proto kernel scope link src 192.168.10.21
$ ping -c 1 192.168.10.1
64 bytes from 192.168.10.1: icmp_seq=1 ttl=64 time=0.41 ms
$ ping -c 1 1.1.1.1
ping: connect: Network is unreachable
Сервер 2:
$ ip addr show eth0
2: eth0:
inet 192.168.10.22/24 scope global eth0
$ ip route
default via 192.168.10.1 dev eth0
192.168.10.0/24 dev eth0 proto kernel scope link src 192.168.10.22
$ ping -c 1 192.168.10.1
ping: connect: Network is unreachable
Сервер 3:
$ ip addr show eth0
2: eth0:
inet 192.168.10.23/24 scope global eth0
$ ip route
default via 192.168.10.1 dev eth0
192.168.10.0/24 dev eth0 proto kernel scope link src 192.168.10.23
$ ping -c 1 192.168.10.1
64 bytes from 192.168.10.1: icmp_seq=1 ttl=64 time=0.37 ms
$ ping -c 1 1.1.1.1
64 bytes from 1.1.1.1: icmp_seq=1 ttl=56 time=15.3 ms
$ getent hosts example.org
Команда getent ничего не вывела.
Сервер 4:
$ ip addr show eth0
2: eth0:
inet 192.168.20.24/24 scope global eth0
$ ip route
default via 192.168.20.1 dev eth0
192.168.20.0/24 dev eth0 proto kernel scope link src 192.168.20.24
$ ping -c 1 192.168.10.1
From 192.168.20.24 icmp_seq=1 Destination Host Unreachable
Причины:
- Сетевой интерфейс неактивен
- Сетевой интерфейс настроен на неправильную подсеть
- Отсутствует маршрут по умолчанию
- Не работает разрешение доменных имён
Ответ: 1 — Отсутствует маршрут по умолчанию; 2 — Сетевой интерфейс неактивен; 3 — Не работает разрешение доменных имён; 4 — Сетевой интерфейс настроен на неправильную подсеть
3 задание
Зелёный банк
Файлы: 2_1011_01-linux, 2_1011_01-windows.exe
Один зелёный банк попросил нас протестировать его веб-клиент на безопасность, но все наши безопасники разом ушли в отпуск. Может, вы попробуете? Войдите в личный кабинет пользователя useruser и получите данные его банковских счетов. Формат ответа: vsosh{text}.
Ответ: vsosh{n3tw0rk_1nt3r4ct10n}
4 задание
Почти одинаковые ключи
Рекомендуемые инструменты: VS Code, Python, Библиотека pycryptodome, Библиотека sympy.
Файлы: 2_1011_04-код.py, 2_1011_04-текст.txt.
Разработчик реализовал шифрование секретных сообщений с использованием RSA. Фрагмент генерации ключей и шифрования на языке Python находится в файле 2_1011_04-код.py. Разработчик утверждает, что восстановить сообщение невозможно без знания p и q, но решил помочь нам убедиться в этом, оставив в качестве подсказки файл 2_1011_04-текст.txt. Восстановите исходное сообщение. Формат ответа: vsosh{text}.
5 задание
Удалённый документ
Рекомендуемые инструменты: HxD HEX editor, Python
Файлы: 2_1011_05_архив.zip
Администратор обнаружил архив резервной копии. По журналу системы известно, что ранее архив содержал файл secret.txt, однако сейчас стандартные программы просмотра архивов его не отображают. Сам архив при этом частично открывается, а некоторые находящиеся в нём файлы доступны. Прочитайте содержимое этого секретного файла, которое представляет собой осмысленный текст. Формат ответа: vsosh{text}.
6 задание
Файл, которого нет
Рекомендуемые инструменты: Exiftool, Wireshark, Python
Файлы: 2_1011_06_трафик.pcap
В ходе расследования подозрительной активности был получен дамп сетевого трафика. Аналитики установили, что перед инцидентом пользователь передавал изображение через внутренний веб-сервис. Ваша задача — найти информацию, скрытую в изображении. Формат ответа: vsosh{text}.
7 задание
Чужой профиль
Исходный код мини-приложения: 2_1011_07_code.py
В школьной лаборатории разработали сервис для хранения профилей пользователей. Профиль можно экспортировать в виде строки, а затем импортировать обратно. Разработчик решил использовать встроенный механизм Python pickle, поскольку он позволяет сохранять объекты Python. Вам предоставлен листинг программы. Ваша задача — разобраться, как приложение работает с передаваемыми данными, и правильно восстановить пропуски в следующих утверждениях.
Утверждение 1 При обращении к /import переданные пользователем данные сначала извлекаются из HTTP-запроса, а затем передаются функции
- encode_profile
- get_user
- decode_profile
- create_user
Утверждение 2 В функции decode_profile сначала выполняется
- Хеширование с помощью SHA-256
- Декодирование Base64
- Преобразование данных в JSON
- Проверка имени пользователя
А затем результат передаётся функции pickle.loads().
Утверждение 3 Почему использование pickle.loads() для данных, полученных от пользователя, опасно?
- Pickle автоматически шифрует все загружаемые данные
- При десериализации специально сформированного объекта могут выполняться заложенные в нём действия
- Base64 позволяет выполнить JavaScript в браузере пользователя
- Pickle разрешает доступ к базе данных только администраторам
Утверждение 4 Кодирование профиля с помощью Base64
- Полностью защищает данные от изменения
- Шифрует данные секретным ключом
- Лишь представляет исходные байты в другом виде и само по себе не делает их безопасными
- Запрещает выполнение pickle.loads()
Утверждение 5 Для хранения передаваемого профиля, состоящего из обычных полей вроде имени, языка и темы оформления, вместо pickle целесообразно использовать
- JSON
- pickle.loads()
- eval()
- os.system()
8 задание
Где пропал VLAN
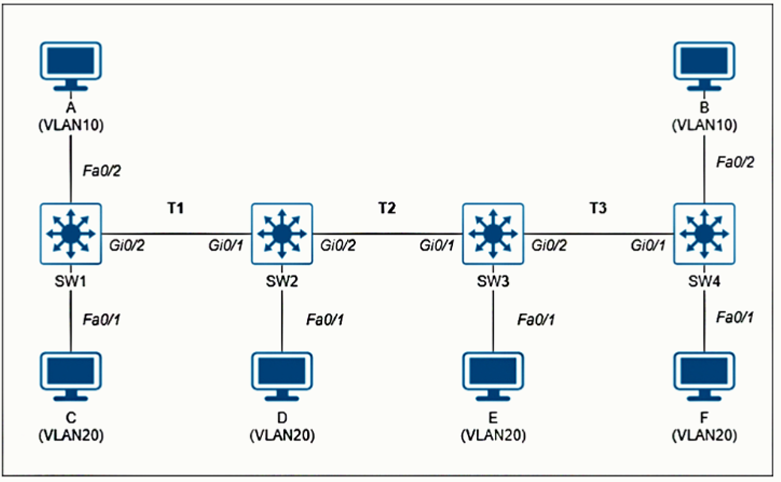
В этой сети устройства разделены на VLAN: логические группы внутри одной физической сети. Устройства одного VLAN могут обмениваться данными через коммутаторы, а устройства разных VLAN изолированы: маршрутизации между ними нет. Компьютеры подключены к access-портам, каждый из которых относится к одному VLAN. Подпись VLAN рядом с компьютером на схеме показывает, к какой группе он должен принадлежать. Коммутаторы соединены транковыми линиями, по которым одновременно передаётся трафик нескольких VLAN. На каждом конце транка задаётся список VLAN, которым разрешено проходить. Если VLAN не разрешён хотя бы на одном конце, его трафик по этой линии не пройдёт. VLAN 10 и 20 созданы на всех коммутаторах, SW1 и SW4 настроены правильно, линии связи и устройства исправны, а остальные параметры не содержат ошибок. После изменения конфигурации часть связей нарушилась. Сопоставьте схему с конфигурациями SW2 и SW3 и определите, какие настройки нужно исправить.
Фрагменты конфигурации коммутаторов
SW2:
interface GigabitEthernet0/1
switchport mode trunk
switchport trunk allowed vlan 10,20
!
interface GigabitEthernet0/2
switchport mode trunk
switchport trunk allowed vlan 10,20
!
interface FastEthernet0/1
switchport mode access
switchport access vlan 10
SW3:
interface GigabitEthernet0/1
switchport mode trunk
switchport trunk allowed vlan 10
!
interface GigabitEthernet0/2
switchport mode trunk
switchport trunk allowed vlan 10,20
!
interface FastEthernet0/1
switchport mode access
switchport access vlan 20
Результаты проверок связи
| Проверка | Результат |
|---|---|
| C ↔ E | Нет связи |
| A ↔ B | Связь есть |
| E ↔ F | Связь есть |
| D ↔ F | Нет связи |
| C ↔ D | Нет связи |
Какие интерфейсы настроены неправильно?
- SW2, порт Gi0/1
- SW3, порт Gi0/2
- SW3, порт Gi0/1
- SW2, порт Fa0/1
- SW3, порт Fa0/1
- SW2, порт Gi0/2
Какой набор изменений полностью восстановит связь внутри требуемых VLAN и сохранит их разделение? Все неуказанные настройки остаются прежними.
- Исправить только настройки SW2: на Fa0/1 назначить VLAN 20, остальное не менять
- Изменить только SW3: на Gi0/1 разрешить VLAN 10 и 20, остальное не менять
- Поправить оба транка на SW2: на Gi0/2 разрешить только VLAN 20, а на Fa0/1 назначить VLAN 20
- Сделать два изменения: на SW2 Fa0/1 назначить VLAN 20 и на SW3 Gi0/1 разрешить VLAN 10 и 20
- Переназначить access-порты: всем устройствам A–F выдать VLAN 10
9 задание
Последний переключатель
Файл: 2_1011_09_code.cpp
В лаборатории обнаружили программу управления электронным замком. Программа запрашивает код, и если код правильный, появляется сообщение об успехе. Однако код был утерян. Необходимо исследовать исходный код программы и восстановить правильный код. Формат ответа: vsosh{text}.
10 задание
TokenBazaar
Файлы: 2_1011_02-linux, 2_1011_02-windows.exe
TokenBazaar — подпольная площадка, где торгуют «токенами доступа» (JWT). Авторизация на сайте устроена так же, как аутентификация в реальных JWT-based сервисах: после входа сервер выдаёт JWT, и именно он потом подтверждает каждый запрос. У сайта есть встроенная «JWT-мастерская» (отладчик в стиле jwt.io) — доступна сразу, без входа: можно раскодировать, отредактировать и заново собрать любой токен, посмотреть его «отпечаток» (blob) и оценку редкости от 0.0 до 10.0. На витрине (доступна только вошедшим) виден продавец vault — у его лота самая высокая редкость на рынке. Но ваша цель не «выкупить лот», а зайти на сайт под чужим аккаунтом: собрать JWT, который сервер примет как настоящую сессию продавца vault, и на своей странице «Мои токены» забрать то, что там лежит. Формат ответа: vsosh{text}.
Олимпиада Сириус по информатике 4 группа регионов 19 октября 2026:
Алтайский край 65. Амурская область 66. Еврейская автономная область 67. Забайкальский край 68. Иркутская область 69. Камчатский край 70. Кемеровская область — Кузбасс 71. Красноярский край 72. Магаданская область 73. Новосибирская область 74. Приморский край 75. Республика Алтай 76. Республика Бурятия 77. Республика Саха (Якутия) 78. Республика Тыва 79. Республика Хакасия 80. Сахалинская область 81. Томская область 82. Хабаровский край 83. Чукотский автономный округ
Смотрите также на сайте олимпиады: